
【温馨提示】选择自己有会员的网盘下载,没有的会员的小文件优先蓝奏云网盘,大文件优先天翼云盘网盘。
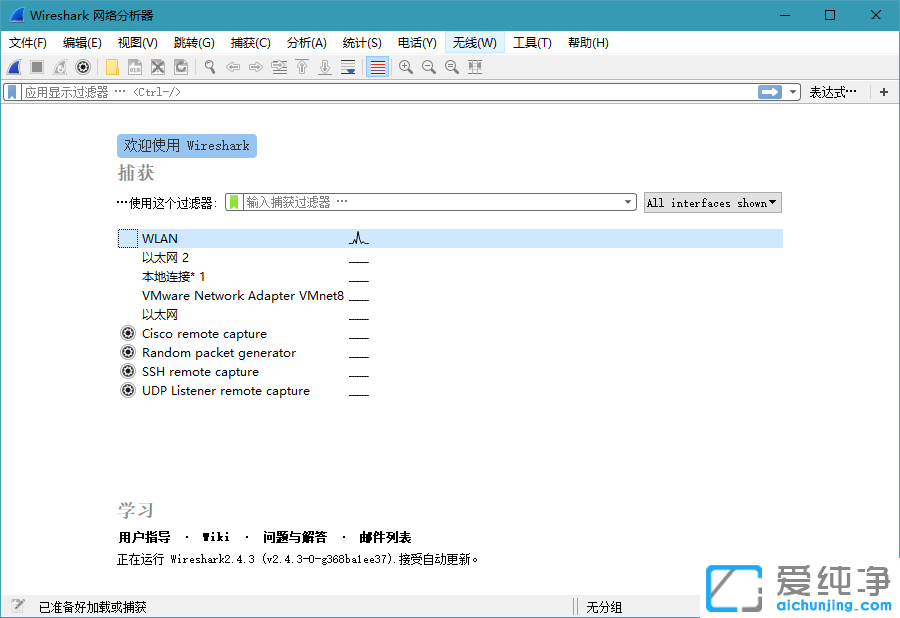
百度网盘(密码:6666) 城通网盘(密码:6666) 蓝奏云(密码:6666)Wireshark(前称Ethereal)是一款免费开源的网络嗅探抓包工具,世界上最流行的网络协议分析器!网络封包分析软件的功能是撷取网络封包,并尽可能显示出最为详细的网络封包资料。Wireshark网络抓包工具使用WinPCAP作为接口,直接与网卡进行数据报文交换,可以实时检测网络通讯数据,检测其抓取的网络通讯数据快照文件,通过图形界面浏览这些数据,可以查看网络通讯数据包中每一层的详细内容。它的强大特性:例如包含有强显示过滤器语言和查看TCP会话重构流的能力,支持几百种协议和流媒体类型。
软件官网
https://www.wireshark.org/
运行要求
WinPcap, Windows 7 或更高版
v1.4.9 -> 最终支持 Windows XP
软件功能
实时数据包捕获
Wireshark 能够实时捕获网络接口中的所有数据包,支持有线和无线网络。
多协议支持
支持数百种网络协议(如 TCP/IP、UDP、HTTP、SSL 等)的深度解码与分析。
详细数据包解码
提供分层结构的详细数据包信息,帮助用户深入了解数据的组成和传输路径。
灵活的过滤器功能
支持捕获过滤器和显示过滤器,帮助用户快速聚焦于感兴趣的网络流量。
跨平台兼容性
支持 Windows、macOS、Linux 等多个操作系统,适应不同环境需求。
文件格式支持
兼容多种捕获文件格式(如 PCAP、PCAPNG 等),便于导入和导出分析结果。
图形化网络流量分析
提供数据包数量、带宽使用和时延等指标的可视化图表,便于用户快速识别趋势和异常。
协议层次分析
自动检测协议分层关系,清晰展示通信流中每一层的交互细节。
网络故障排查
协助定位网络瓶颈、数据包丢失、错误配置和协议冲突等问题,提高网络稳定性。
安全漏洞检测
通过分析数据包中的异常行为和潜在威胁,帮助识别恶意流量和安全隐患。
专家信息提示
内置专家分析模块,自动标记潜在问题并提供诊断建议。
流量重组功能
支持重组 TCP 流和 HTTP 对话,方便用户查看完整的会话内容。
插件和扩展支持
提供插件接口,允许用户扩展功能或自定义协议分析。
命令行工具集
除了图形界面外,还提供 TShark 等命令行工具,适合自动化和脚本化任务。
更新日志
https://www.wireshark.org/docs/relnotes/
v4.6.9 2026 年 9 月 23 日
wnpa-sec-2026-93 SCTP协议分析器崩溃。问题编号21481。CVE-2026-95389。
wnpa-sec-2026-96 IEEE C37.118同步相量协议分析器内存泄漏。问题编号21492。CVE-2026-95395。
wnpa-sec-2026-97 SPDY协议分析器崩溃。问题编号21487。CVE-2026-95387。
wnpa-sec-2026-98 Microsoft网络监视器文件解析器大循环。问题编号21523。CVE-2026-95394。
wnpa-sec-2026-99 CSN.1协议分析器崩溃。问题编号21510。CVE-2026-95393。
wnpa-sec-2026-100 MBIM协议分析器崩溃。wsbuglink:21549,问题编号21550。CVE-2026-95392。
wnpa-sec-2026-101 Sharkd工具崩溃。问题编号21545。CVE-2026-95388。
wnpa-sec-2026-102 Frame协议元数据分析器崩溃。问题编号21525。CVE-2026-96422。
wnpa-sec-2026-103 USB HID协议分析器无限循环和内存泄漏。问题编号21566。CVE-2026-96421。
wnpa-sec-2026-104 RF4CE协议分析器崩溃。问题编号21574。CVE-2026-96417。
wnpa-sec-2026-105 东芝文件解析器崩溃。问题编号21541。CVE-2026-xxx。
wnpa-sec-2026-106 配置文件导入崩溃并可能执行代码。问题编号21553。CVE-2026-96419。
wnpa-sec-2026-107 TIFF协议分析器无限循环。问题编号21565。CVE-2026-96418。
wnpa-sec-2026-108 X11协议分析器崩溃。问题编号21563。CVE-2026-96423。
wnpa-sec-2026-109 IEEE 802.11 协议解剖器崩溃。问题编号 21564。CVE-2026-96416。
wnpa-sec-2026-110 Catapult DCT2000 协议解剖器崩溃。问题编号 21589。CVE-2026-96415。
| 留言与评论(共有 条评论) |
本站发布的Win7纯净版系统、Win10纯净版、Win11纯净版和XP纯净版系统仅为个人学习测试使用,请在下载后24小时内删除,不得用于任何商业用途,否则后果自负,请支持购买微软正版软件!
本站为个人网站,本站所发布的一切软件资源均来自于互联网仅限用于学习和研究目的;不得将上述内容用于商业或者非法用途,否则,一切后果请用户自负,如侵犯到您的权益,请及时通知我们(3412169526@qq.com),我们会及时处理。
本站信息来自网络,仅提供技术交流,版权争议与本站无关,您必须在下载后的24个小时之内,从您的电脑中彻底删除上述内容。访问和下载本站内容,说明您已同意上述条款。
本站为非盈利性站点,本站不贩卖软件,所有内容不作为商业行为。
Copyright©爱纯净(www.aichunjing.com) | 陕ICP备2024046199号 陕公网安备61040202000780号